Check Point

Potrzebujesz wyceny lub dodatkowych informacji?

Zapytaj naszych specjalistów — jesteśmy do Twojej dyspozycji.

Strefa Harmony SASE

Bezpieczny dostęp do aplikacji, danych i Internetu dla użytkowników pracujących w biurze, zdalnie i mobilnie. Harmony SASE łączy dostęp Zero Trust i ochronę ruchu w usłudze dostarczanej z chmury.

Check Point

Check Point NGFW — bezpieczeństwo dopasowane do Twojej sieci

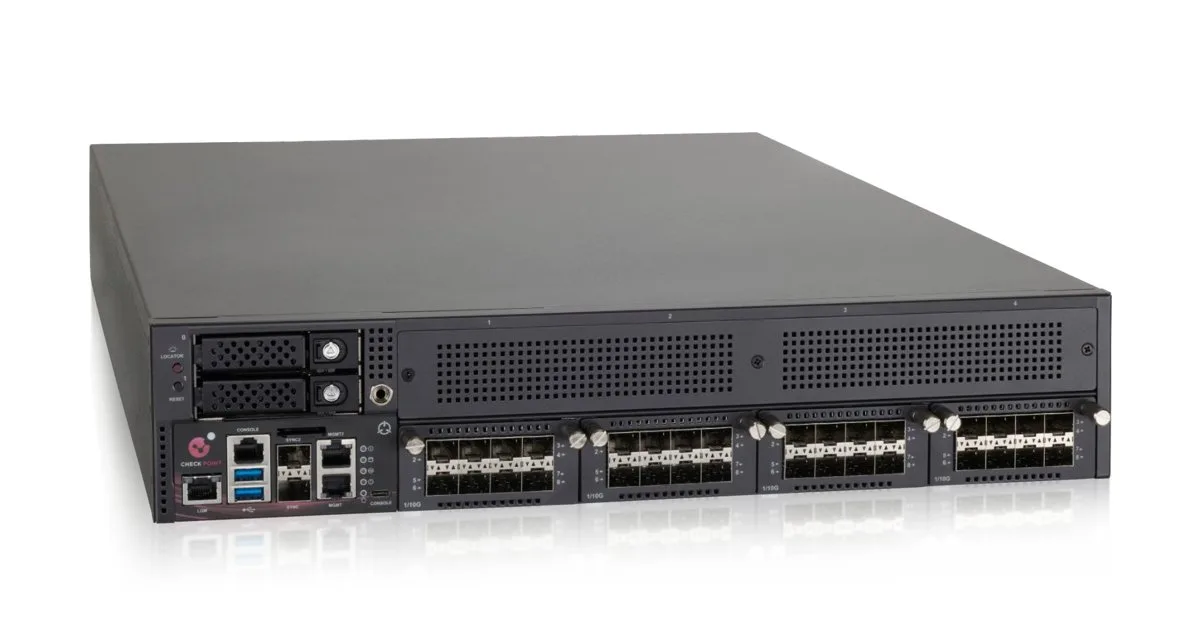
Firewalle Check Point Quantum to znacznie więcej niż kontrola ruchu. Łączą firewall, kontrolę aplikacji, IPS, ochronę przed malware, filtrowanie stron i emulację nieznanych plików (SandBlast), korzystając z analizy zagrożeń ThreatCloud AI.

Pomożemy wybrać model dopasowany do przepustowości łącza, liczby użytkowników, zakresu ochrony, wymaganych interfejsów i planowanego rozwoju infrastruktury.

Czym są firewalle Check Point Quantum?

Quantum to rodzina firewalli nowej generacji Check Point, przeznaczonych do ochrony małych biur, oddziałów, central, kampusów, centrów danych i środowisk przemysłowych. Urządzenia pracują pod kontrolą systemu Gaia i są zarządzane lokalnie, z konsoli Smart-1 albo z chmury Infinity Portal.

W skład rodziny wchodzą:

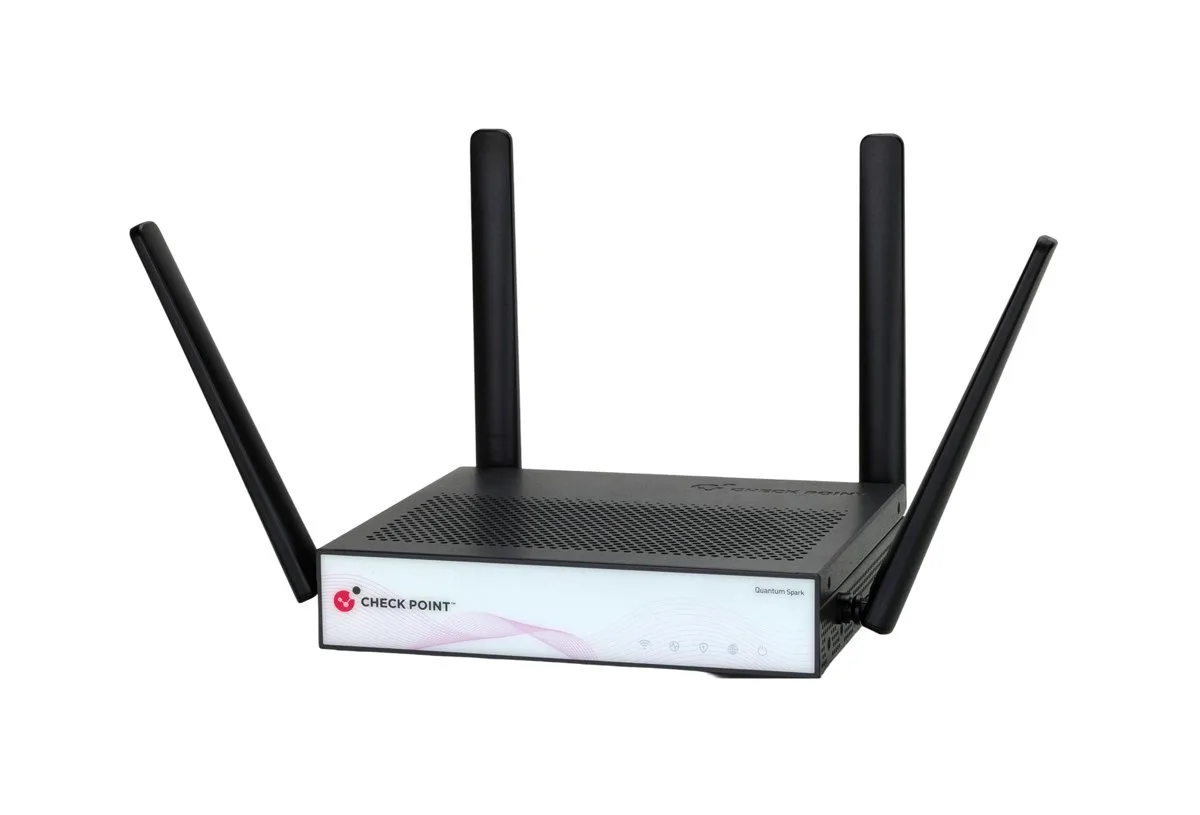
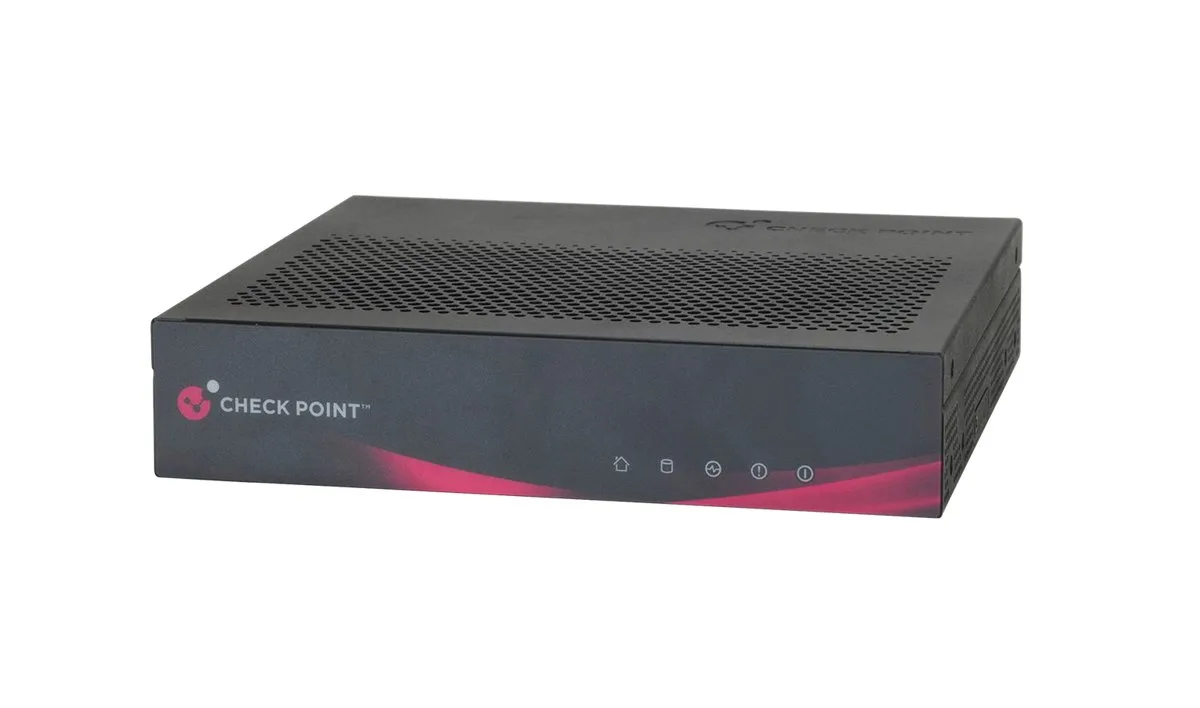
  • Quantum Spark — kompaktowe urządzenia dla małych firm i oddziałów, także z Wi-Fi i modemem 5G,
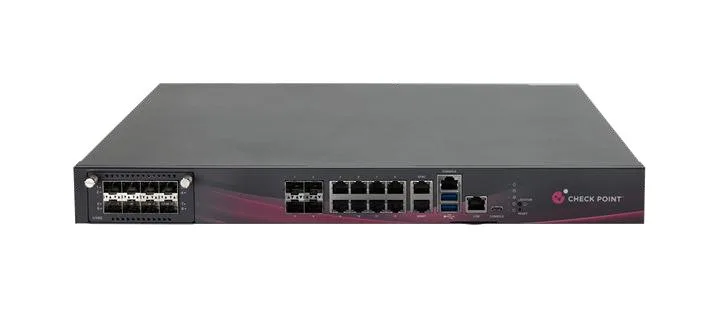
  • Quantum Force — platformy dla oddziałów korporacyjnych, central i centrów danych, z modułowymi interfejsami do 100 Gb/s,
  • Quantum Rugged — urządzenia bezwentylatorowe do pracy w trudnych warunkach i sieciach OT,
  • Maestro Hyperscale — łączenie wielu bram w jeden skalowalny system.

Znajdź odpowiedni model Check Point

Selektor korzysta z aktualnych danych Check Point Quantum Spark, Force i Rugged. Uwzględnia wydajność Threat Prevention z SandBlast, przepustowość łącza, liczbę użytkowników, tempo wzrostu, prędkość portów, HA, Wi-Fi, 5G/LTE i wymagania przemysłowe. Wynik obejmuje rekomendowany model oraz wariant z ochroną i wsparciem wraz z orientacyjnym BOM-em w cenach katalogowych.

Jedno rozwiązanie, wiele obszarów ochrony

Firewall nowej generacji

Kontrola aplikacji, użytkowników i treści z politykami opartymi na tożsamości.

Prewencja zagrożeń

IPS, Anti-Bot, Anti-Virus, filtrowanie URL i emulacja plików SandBlast blokują ataki, malware i phishing, zanim dotrą do sieci.

Inspekcja ruchu szyfrowanego

Kontrola ruchu HTTPS, w tym TLS 1.3, bez utraty widoczności zagrożeń.

Dostęp zdalny i VPN

Bezpieczne połączenia dla pracowników i oddziałów, także z SD-WAN.

Ochrona OT i IoT

Rozpoznawanie protokołów przemysłowych i urządzeń IoT oraz segmentacja sieci produkcyjnych.

Centralne zarządzanie

Smart-1 i Infinity Portal ułatwiają zarządzanie politykami, logami i raportami w rozproszonym środowisku.

Znajdź Check Point NGFW dopasowany do Twoich potrzeb

Dobór urządzenia nie powinien opierać się wyłącznie na prędkości łącza. Znaczenie mają również liczba użytkowników i sesji, zakres ochrony, inspekcja szyfrowanego ruchu, porty, HA, wymagania OT oraz planowany rozwój.

Opisz swoje środowisko, a przygotujemy propozycję modelu, pakietu ochrony i wsparcia wraz z orientacyjną wyceną.

Prewencja oparta na ThreatCloud AI

Firewalle Check Point korzystają z analizy zagrożeń ThreatCloud AI, która aktualizuje mechanizmy ochrony na podstawie danych z milionów punktów na świecie. Wszystkie urządzenia można zarządzać wspólną polityką.

Takie podejście zapewnia:

  • blokowanie znanych i nowych zagrożeń na brzegu sieci,
  • spójną ochronę oddziałów, central i centrów danych,
  • widoczność ruchu szyfrowanego i aplikacji,
  • jedną konsolę zarządzania i raportowania,
  • możliwość rozwoju od pojedynczego urządzenia do klastra Maestro.

Od małego biura do centrum danych

Oferta Check Point obejmuje kompaktowe urządzenia Spark, platformy Quantum Force dla central i centrów danych, modele Rugged dla OT oraz rozwiązania Maestro o wydajności liczonej w setkach gigabitów.

Pomożemy dobrać model i pakiet ochrony, przygotować architekturę, przeprowadzić migrację i wdrożenie oraz zapewnić dalsze wsparcie.

Dobór modelu to początek. Najważniejsza jest poprawnie zaprojektowana i wdrożona ochrona.

Zaplanujmy bezpieczeństwo Twojej sieci

Skontaktuj się z naszymi specjalistami. Zweryfikujemy wymagania i przygotujemy indywidualną ofertę.

ngfwselektor-post
News

Nowość: selektor rozwiązań NGFW/UTM

Uruchomiliśmy selektor, który pomaga szybko dobrać urządzenie NGFW/UTM do potrzeb firmy. Wystarczy odpowiedzieć na kilka prostych pytań dotyczących m.in. przepustowości łączy, liczby użytkowników, zakresu ochrony,

Czytaj więcej »