Nowość: selektor rozwiązań NGFW/UTM
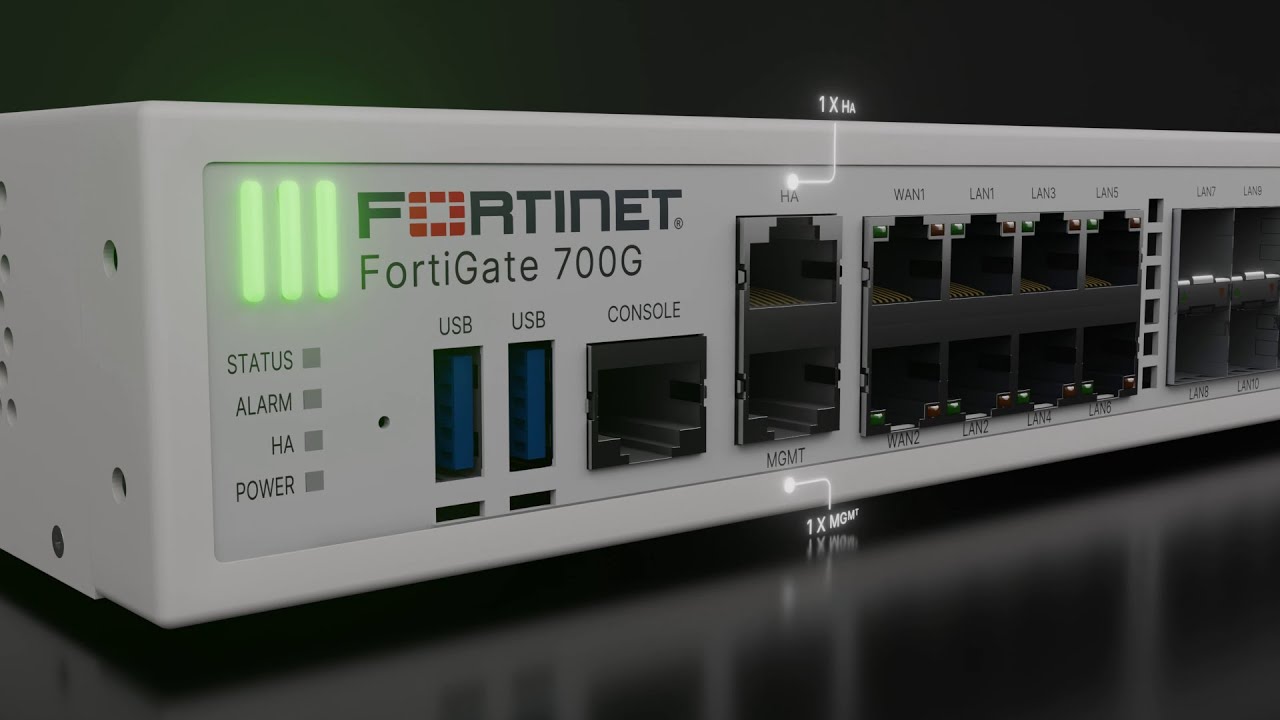
Uruchomiliśmy selektor, który pomaga szybko dobrać urządzenie NGFW/UTM do potrzeb firmy. Wystarczy odpowiedzieć na kilka prostych pytań dotyczących m.in. przepustowości łączy, liczby użytkowników, zakresu ochrony,
Zapytaj naszych specjalistów — jesteśmy do Twojej dyspozycji.
Nasz selektor pomoże zawęzić wybrać i wycenić odpowiedni model FortiGate lub całe rozwiązanie dla Twojej firmy.
Firewall chroni ruch w sieci. FortiEDR uzupełnia tę ochronę bezpośrednio na komputerach i serwerach: analizuje zachowanie procesów i pomaga ograniczać skutki ataku.
Dobierz zakres ochrony, sposób obsługi incydentów i subskrypcję do liczby urządzeń oraz możliwości Twojego zespołu IT.
FortiEDR obejmuje zapobieganie infekcjom, wykrywanie podejrzanych zachowań po uruchomieniu procesu oraz reakcję na incydenty. Ochrona może blokować szkodliwe operacje na plikach i komunikację procesów, pomagając ograniczać szyfrowanie danych przez ransomware i wyciek informacji.
Chronione mogą być stacje robocze, serwery i obsługiwane maszyny w chmurze. Dostępność funkcji sprawdzamy dla wybranego pakietu, systemu operacyjnego i wersji agenta.
Najpierw wybieramy funkcje, następnie obsługę przez własny zespół lub usługę zarządzaną.
| Pakiet | Zakres |
|---|---|
| Discover & Protect | Inwentaryzacja, ocena ryzyka i ochrona endpointów; poziom EPP/EDR-Light. |
| Discover, Protect & Respond | Pełny EDR: dodatkowo ciągła rejestracja, analiza i aktywne poszukiwanie zagrożeń. |
| Discover, Protect & Respond with XDR | Rozszerzenie detekcji o dane z innych źródeł. |
| MDR / Managed XDR | Warianty z usługą zarządzaną; zakres pracy analityków zależy od pakietu. Niedostępne dla wdrożeń on-premises. |
Subskrypcja jest rozliczana według liczby chronionych urządzeń, na 1–5 lat. Paczki obejmują 25, 500, 2000 lub 10 000 licencji.
Rozmiar paczki nie oznacza minimum zamówienia. Standardowo minimum wynosi 500 stanowisk; wskazane wyjątki obejmują 100: Discover & Protect (350), jego wariant Basic MDR (391), Protect & Respond + Standard MDR (392) oraz Discover, Protect & Respond + Standard MDR (349).
Na jednym koncie klienta obowiązuje jeden pakiet. Rozbudowę, odnowienie i podniesienie poziomu można wyrównać do wspólnej daty zakończenia. Nowe zamówienie wymaga onboardingu BPS; odnowienie nie wymaga ponownego onboardingu.
Zasady i warianty: FortiEDR Ordering Guide, 25.06.2026
Do wyceny przygotuj liczbę komputerów i serwerów, systemy operacyjne, okres ochrony oraz oczekiwany zakres obsługi incydentów. Dobierzemy właściwe pozycje i sprawdzimy aktualne warunki zamówienia.
Po skonfigurowaniu integracji FortiEDR może przekazać wykryty złośliwy adres docelowy do FortiGate. Firewall blokuje wtedy komunikację do tego adresu również dla innych urządzeń objętych regułą — także tych bez agenta EDR.
Przykład: podejrzany proces na laptopie próbuje połączyć się z serwerem atakującego. Detekcja na urządzeniu uruchamia odpowiednią reakcję, a integracja rozszerza blokadę na ruch przechodzący przez FortiGate.
To wymaga konfiguracji integracji i polityk reakcji. Zakup obu produktów sam w sobie nie uruchamia współpracy, a FortiEDR nie jest automatycznie zawarty w subskrypcji firewalla.
To praktyczne argumenty do porównania ofert. Ostateczny wybór warto oprzeć na pilotażu: skuteczności w Twoim środowisku, obciążeniu urządzeń, jakości obsługi alertów i całkowitym koszcie.
Funkcje i obsługiwane środowiska FortiEDR
FortiClient EMS służy do centralnego zarządzania agentami FortiClient. Wariant VPN/ZTNA wspiera bezpieczny dostęp, a EPP/ATP rozszerza ochronę endpointów. Sama nazwa EMS nie oznacza pełnego EDR.
FortiClient jest licencjonowany według urządzeń, w wariancie chmurowym lub lokalnym. FortiToken nie jest zawarty w tych licencjach. Przy istniejącym EMS sprawdzimy zakupiony pakiet, aby dobrać ochronę bez niepotrzebnego dublowania funkcji.
Pakiety i licencjonowanie FortiClient EMS
FortiEndpoint łączy funkcje FortiClient i FortiEDR. Oferta obejmuje poziomy Zero Trust Connect, EPP, EDR i XDR oraz warianty zarządzane. VPN/ZTNA i funkcje ochrony dobieramy w ramach wybranego poziomu.
Przewodnik przewiduje również próg 25–49 urządzeń, dlatego dla mniejszego środowiska warto porównać tę ścieżkę z samodzielnym FortiEDR. Rozwiązania zawierające EDR wymagają BPS.
Masz FortiGate, FortiClient EMS lub inne rozwiązanie endpointowe? Przekaż nam listę posiadanych produktów i liczbę urządzeń. Porównamy samodzielny FortiEDR, usługę zarządzaną oraz FortiEndpoint.
Ustalimy zakres ochrony, odpowiedzialność za incydenty i plan wdrożenia. Przygotujemy wycenę subskrypcji oraz wymaganych usług.

Uruchomiliśmy selektor, który pomaga szybko dobrać urządzenie NGFW/UTM do potrzeb firmy. Wystarczy odpowiedzieć na kilka prostych pytań dotyczących m.in. przepustowości łączy, liczby użytkowników, zakresu ochrony,
WordPress dumnie napędza IT Serwis sp. z o.o.