Nowość: selektor rozwiązań NGFW/UTM
Uruchomiliśmy selektor, który pomaga szybko dobrać urządzenie NGFW/UTM do potrzeb firmy. Wystarczy odpowiedzieć na kilka prostych pytań dotyczących m.in. przepustowości łączy, liczby użytkowników, zakresu ochrony,
Zapytaj naszych specjalistów — jesteśmy do Twojej dyspozycji.
Bezpieczny dostęp do aplikacji, danych i usług dla użytkowników pracujących w biurze, zdalnie i mobilnie. Prisma SASE łączy funkcje sieciowe i bezpieczeństwo w jednej architekturze chmurowej.
PA-Series ML-Powered NGFW to znacznie więcej niż klasyczny firewall. Urządzenia identyfikują aplikacje, użytkowników i urządzenia, egzekwują precyzyjne polityki oraz wykorzystują mechanizmy uczenia maszynowego do blokowania nowych zagrożeń.
Odpowiedz na kilka pytań, a pomożemy Ci wybrać model dopasowany do przepustowości łącza, liczby użytkowników, profilu ochrony, wymaganych interfejsów i planowanego rozwoju infrastruktury.
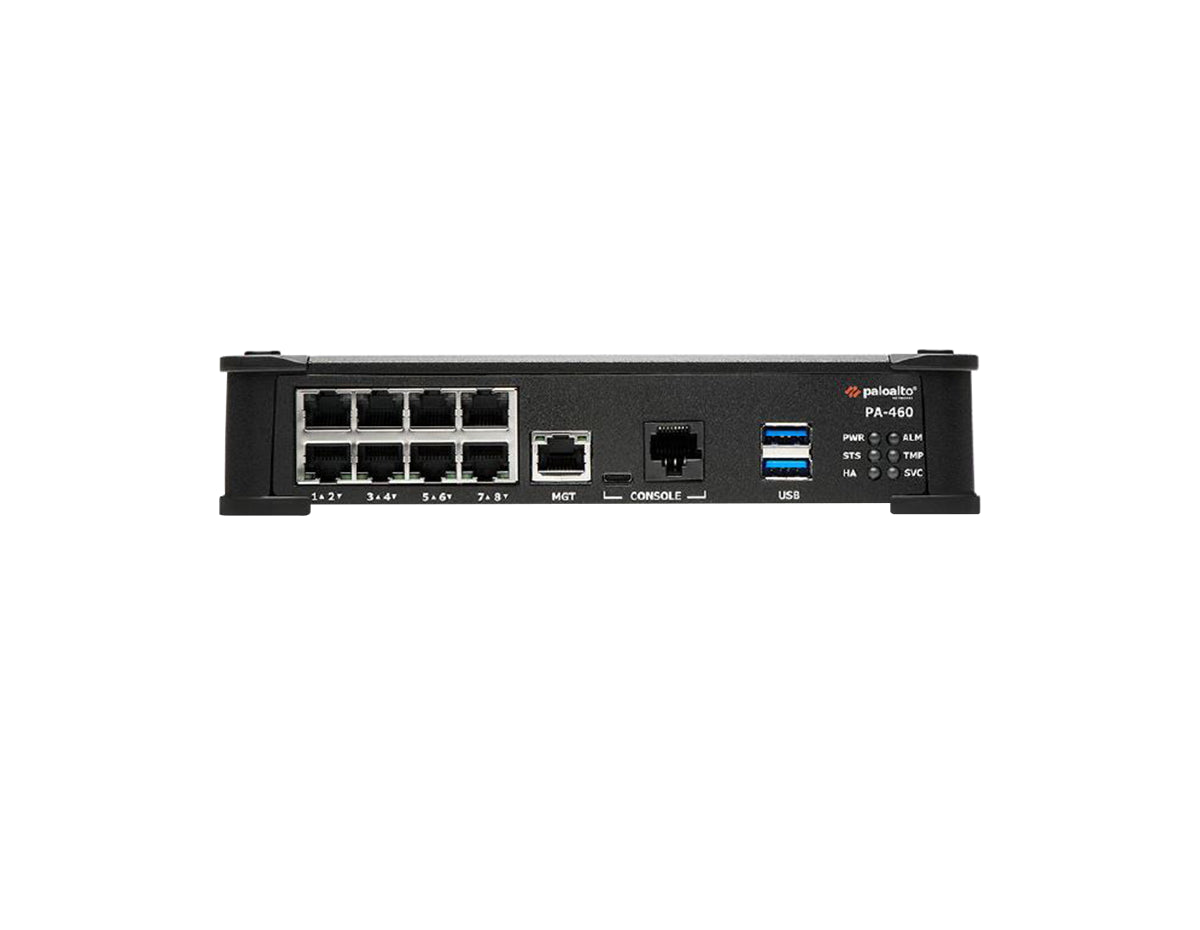
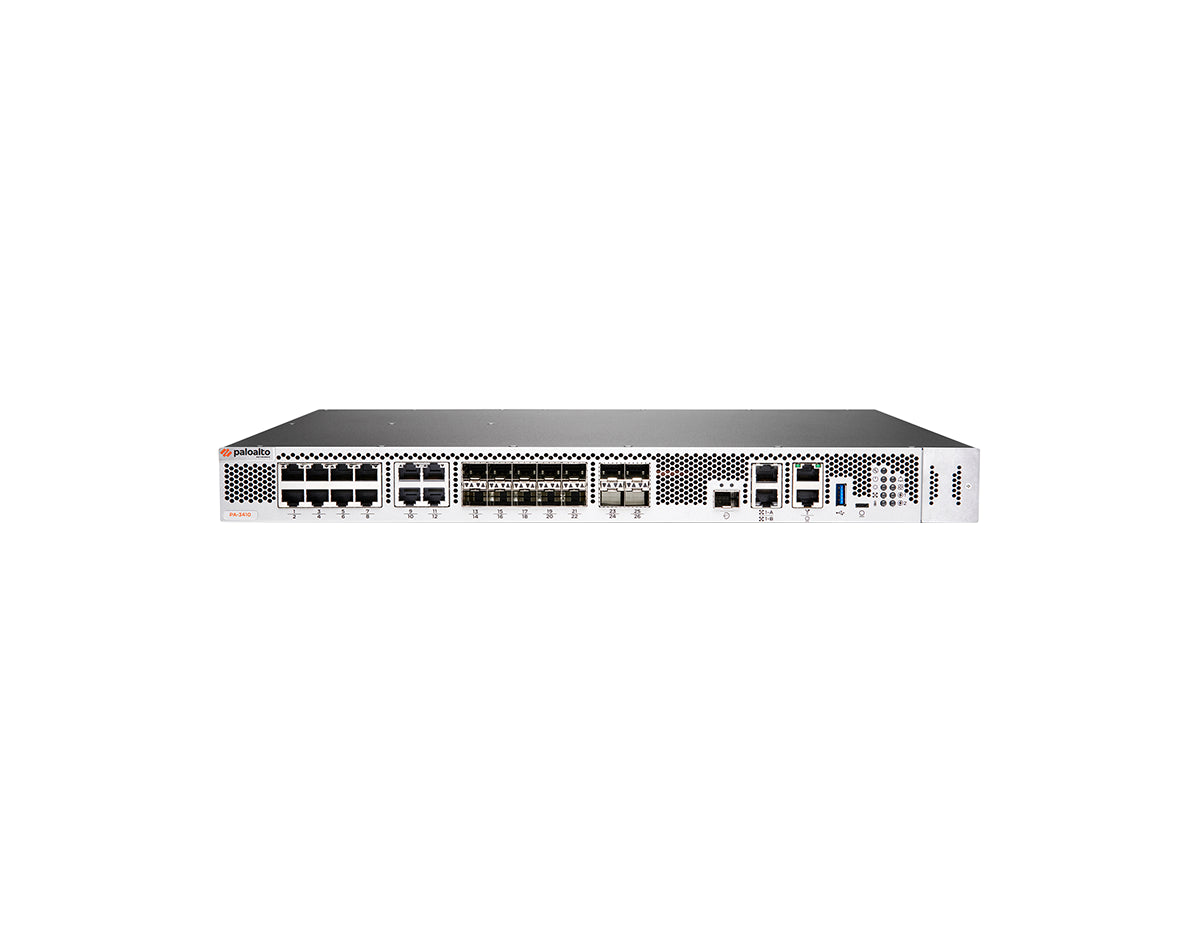
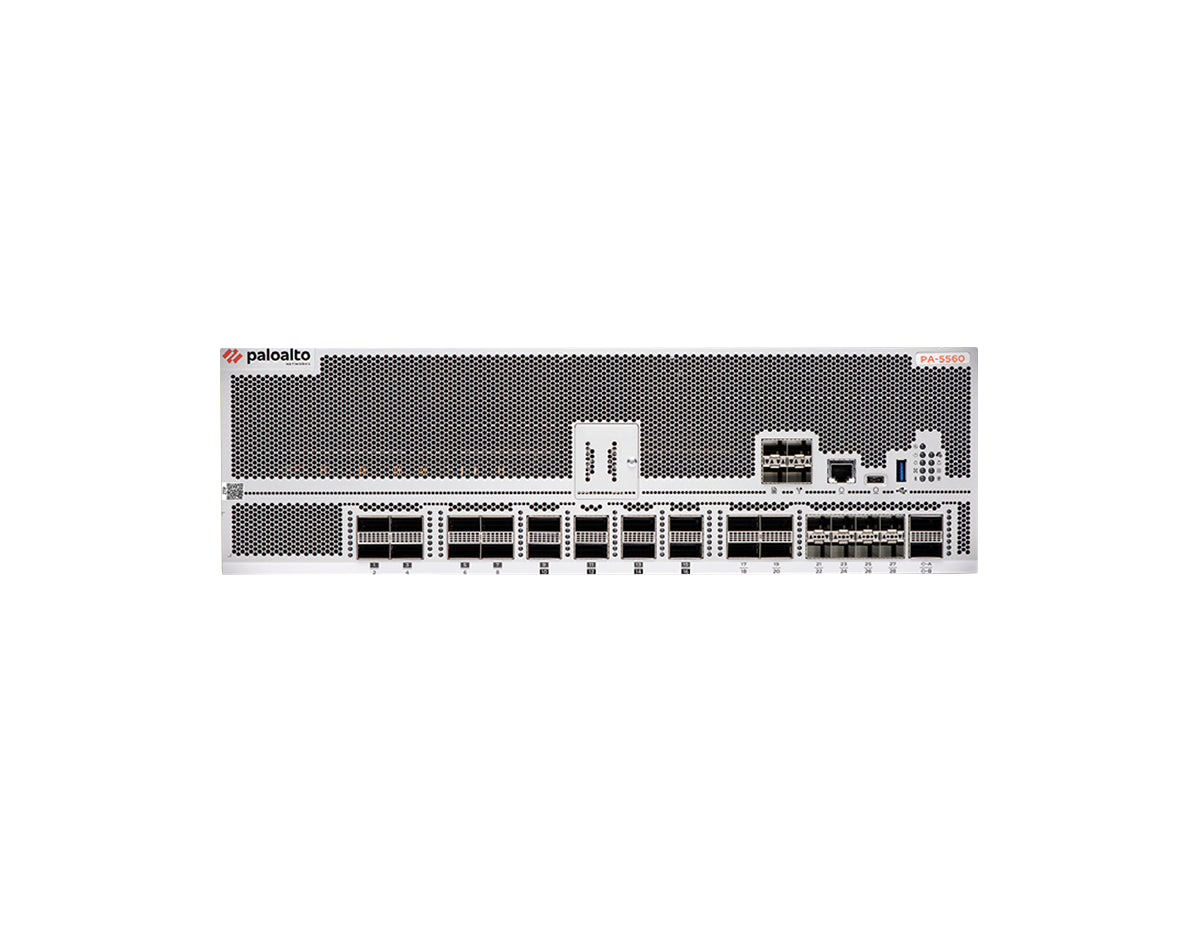
PA-Series to rodzina sprzętowych firewalli nowej generacji Palo Alto Networks przeznaczonych do ochrony małych biur, oddziałów, kampusów, centrów danych oraz środowisk przemysłowych.
PAN-OS łączy kontrolę aplikacji App-ID, kontekst użytkowników User-ID, identyfikację urządzeń Device-ID, inspekcję szyfrowanego ruchu, zapobieganie włamaniom, ochronę DNS i analizę złośliwego oprogramowania. Dzięki temu polityki mogą opierać się na rzeczywistym kontekście, a nie wyłącznie na portach i adresach IP.
Rodzina obejmuje kompaktowe platformy PA-400 i PA-500, urządzenia dla średnich organizacji i kampusów, modele Rugged dla OT oraz systemy o bardzo wysokiej wydajności do centrów danych.
Selektor korzysta ze zweryfikowanej bazy aktualnych modeli PA-Series. Uwzględnia wydajność Threat Prevention, przepustowość łącza, liczbę użytkowników, tempo wzrostu, prędkość portów, HA, PoE, łączność 5G, zasilanie redundantne i urządzenia Rugged. Wynik obejmuje rekomendowany model oraz warianty licencyjne z orientacyjnym BOM-em.
Identyfikuje aplikacje niezależnie od portu, protokołu i szyfrowania, umożliwiając precyzyjne egzekwowanie polityk.
Advanced Threat Prevention, Advanced WildFire, Advanced DNS Security i URL Filtering pomagają blokować ataki, malware, phishing i komunikację C2.
GlobalProtect zapewnia chronione połączenia dla pracowników i urządzeń korzystających z zasobów organizacji.
Łączy sterowanie ruchem z bezpieczeństwem i pozwala efektywnie wykorzystywać wiele łączy.
User-ID oraz Device-ID wzbogacają polityki o kontekst użytkownika i urządzenia.
Panorama i Strata Cloud Manager ułatwiają zarządzanie politykami, konfiguracją i widocznością w rozproszonym środowisku.
Dobór urządzenia nie powinien opierać się wyłącznie na prędkości łącza. Znaczenie mają również liczba użytkowników i sesji, rodzaj wykorzystywanych zabezpieczeń, inspekcja szyfrowanego ruchu, porty, HA, wymagania OT oraz planowany rozwój.
Odpowiedz na kilka prostych pytań. Na podstawie Twoich odpowiedzi selektor przedstawi model najlepiej dopasowany do wskazanych wymagań oraz wstępny wariant subskrypcji.
PAN-OS integruje kontrolę aplikacji, użytkowników i urządzeń z mechanizmami prewencji zagrożeń. Dane z firewalli mogą być centralnie zarządzane i korelowane z pozostałymi elementami platformy Palo Alto Networks.
Takie podejście zapewnia:
Oferta PA-Series obejmuje kompaktowe urządzenia dla małych lokalizacji, platformy dla kampusów i central, modele Rugged dla OT oraz systemy o wydajności liczonej w setkach gigabitów.
Pomożemy potwierdzić wynik selektora, dobrać subskrypcje, przygotować architekturę, przeprowadzić migrację i wdrożenie oraz zapewnić dalsze wsparcie.
Prześlij konfigurację lub skontaktuj się z naszymi specjalistami. Zweryfikujemy parametry i przygotujemy indywidualną ofertę.

Uruchomiliśmy selektor, który pomaga szybko dobrać urządzenie NGFW/UTM do potrzeb firmy. Wystarczy odpowiedzieć na kilka prostych pytań dotyczących m.in. przepustowości łączy, liczby użytkowników, zakresu ochrony,
WordPress dumnie napędza IT Serwis sp. z o.o.